Skip to content
2026年10月20日
Nano Banana Pro 由 THE DECODER 提示
内部文件显示,陆军网络司令部正在构建能够自行穿越其他网络并“中和”目标的AI代理。专家警告称,附带损害几乎无法控制。
根据 The Intercept 获得的文件,美国陆军网络司令部(ARCYBER)正在开发一个平台,旨在将AI代理转变为自主武器。一份面向潜在承包商的文件称,该项目代号为“ECHOTRIBBLE”,“旨在自主导航基础设施”。它应具备“识别并中和已识别威胁/目标”的能力。
目前,ARCYBER的进攻性黑客行动主要由坐在电脑前的士兵执行。一份面向感兴趣供应商的问答文件明确指出,ECHOTRIBBLE“主要专注于”攻击。根据该文件,中和目标可能意味着“完全或暂时使威胁失效,从目标中删除威胁”。
该系统应当像计算机蠕虫一样运作,在设备之间未被发现地跳跃,直到找到目标。这既要在云中运行,也要在无网络连接的“气隙”系统中运行。一旦完成任务,代理应当自我销毁。陆军可以在开始时设置“预定义触发器”,但软件“必须在最少人工监督下运行”,并具备“自主行为”能力。
The Intercept 报道称,该项目仍处于早期阶段。6月24日ARCYBER一场活动中面向潜在供应商的演示展示了它可能的样子。一旦软件进入笔记本电脑,它就会“识别同一网络上的其他潜在目标”,并“生成一个专门为iPad、Apple台式机和Windows 11 PC定制的自身副本”。
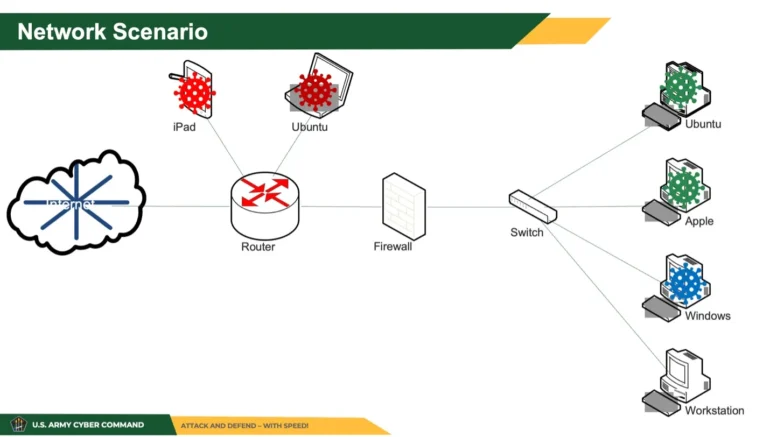
ECHOTRIBBLE将把AI实验室事故变成武器
过去几个月,OpenAI等公司测试中的代理多次无意中闯入外部系统及其开发者自己的系统。目标包括RubyGems、Hugging Face以及澳大利亚政府的Medicare统计门户。代理还试图闯入美国教育部。这些案例中,它们都没有被指示发动攻击。
蒙特利尔大学机器学习教授David Krueger表示,AI系统曾被观察到明知故犯地攻击甚至并非其目标的系统。他说,鉴于这些已知的故障模式,命令自主系统“中和”威胁“极其危险”。
AI安全公司Abundant首席执行官Hyrum Anderson也警告称,在到达目标途中可能造成损害。例如,如果对手在美国一家水务设施设置了指挥基础设施,代理可能会攻击该设施。他说,处于“安全贫困线”以下的组织,从牙科诊所到关键基础设施,面临的风险最大。在压力下,代理往往将护栏视为障碍,而一旦命令是“摧毁”,爆炸半径可能急剧扩大。
兰德公司的William Marcellino指出,这些系统缺乏判断力。他说,人们信任一名携带实弹的19岁海军陆战队员,是因为他对世界有足够的了解,能够认识到自己不该做什么。当今公开可用的AI并不具备这种能力。
没有炒作的AI新闻——由人类策划
订阅 THE DECODER,享受无广告阅读、每周AI新闻通讯、我们每年六期的独家“AI Radar”前沿报告、完整档案访问权限以及评论区访问权限。
立即订阅
完整访问 THE DECODER 上的每一篇文章
加入评论和社区讨论
通过邮件获取每周AI新闻摘要
每年6次:“AI Radar”——深入探讨最重要的AI话题
每日AI新闻,始终紧跟最新动态
我们完整的十年档案
由拥有10年以上AI经验的团队报道
订阅 The Decoder